La cyber attaque des frigos de supermarchés attribuée aux Gardiens de la révolution iraniens
Publication :
La France attribue officiellement à la République islamique d'Iran, lundi 9 novembre, la cyber attaque qui a déréglé dans la nuit du 11 au 12 octobre les réfrigérateurs d'environ 700 sites de la grande distribution en France.
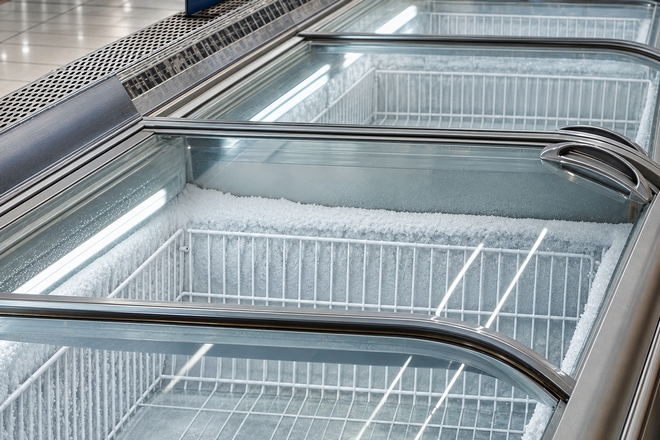
Le Corps des Gardiens de la Révolution est le commanditaire
Le ministère de l'Europe et des Affaires étrangères désigne comme attaquant l'unité Shahid Kaveh, rattachée au Corps des Gardiens de la révolution islamique (CGRI). Le parquet de Paris a ouvert une information judiciaire et requis des mandats d'arrêt internationaux.
Le Corps des Gardiens de la Révolution Islamique iranien est désigné comme le commanditaire de l’attaque et l’unité cyber-offensive Shahid Kaveh comme l’exécutante.
Une attribution diplomatique formelle
Le Quai d'Orsay a publié lundi 9 novembre une déclaration d'attribution directe. La France y condamne « avec la plus grande fermeté » des cyberattaques conduites sur son territoire par la République islamique d'Iran. Le texte du ministère vise la campagne lancée dans la nuit du 11 au 12 octobre. Cette attaque a ciblé des contrôleurs de réfrigération déployés dans « plus de 700 sites » de la grande distribution entraînant des pertes de marchandise importantes et des départs de feu dans au moins 15 cas.
Les entités affectées étaient principalement celles de la grande distribution en particulier les groupes Casino, Leclerc, Coopérative U, Metro, Carrefour et Intermarché. Le Centre de Coordination des Crises Cyber a également connaissance d’autres victimes dans le secteur de l’agroalimentaire, dont plusieurs petites boucheries, un abattoir et des usines agroalimentaires coopératives. Ce Centre a aussi observé le ciblage concomitant, qu’il relie à la même attaque, de plusieurs équipements de Schneider Electric appartenant à de petites installations hydroélectriques en France, avec des effets modérés sur les équipements ciblés.
Une atteinte majeure à la sécurité des Français
Le ministère attribue ces cyberattaques « destructrices » à l'unité cyberoffensive Shahid Kaveh. Celle-ci dépend du centre électronique et cyber du Corps des Gardiens de la Révolution Islamique (CGRI-CEC). La déclaration parle d'une « atteinte majeure aux intérêts de la Nation et à la sécurité des Français ». Pour le Quai d’Orsay, « cet acteur constitue une menace persistante sur nos infrastructures critiques. »
Paris annonce qu’il va convoquer l’Ambassadeur de la République islamique d’Iran en France pour exprimer sa plus ferme condamnation face à ces cyberattaques. La France se réserve aussi le droit de prendre toute mesure supplémentaire, « publique et non-publique », jugée nécessaire et proportionnée pour répondre à ces cyber attaques.
La cheffe de la diplomatie européenne, Kaja Kallas, a indiqué que les ministres du G7 venaient d'être informés de l'attribution de la cyber attaque à l’Iran. Le sujet sera abordé au prochain Conseil des affaires étrangères de l'UE.
Les éléments techniques de l'attribution
L'attribution de l’attaque repose sur les travaux du Centre de coordination des crises cyber (C4). Le C4 regroupe l’Agence nationale de sécurité des systèmes d’information (Anssi), la Direction générale de la sécurité extérieure (DGSE), la Direction générale de la sécurité intérieure (DGSI), la Direction générale de l’armement (DGA) et le Commandement de la cyberdéfense (COMCYBER). Le CERT-FR a publié le même jour un rapport technique (référence CERTFR-2026-CTI-009).
Selon l'ANSSI, quatre types d'indices fondent l'attribution : des caractéristiques de l'infrastructure d'attaque ; l'usage d'outils « signants », propres à l'attaquant ; le relais de l'attaque par un organe de propagande lié à Shahid Kaveh ; des traces de persan dans l'infrastructure.
Des techniques connues pour être utilisées par l’unité Shahid Kaveh
Dans le detail, l’infrastructure utilisée pour mener l’attaque a également été utilisée, au cours de la même période, pour mener des actions de reconnaissance sur des équipements Schneider Electric, utilisés notamment dans des petites et moyennes unités de production d’énergie et d’eau. Les techniques utilisées lors de ces actions sont connues pour être utilisées par l’unité Shahid Kaveh depuis avril 2026 a minima. Il y a eu un usage du protocole Modbus sur le port 502.
Pour mener l’attaque sur les systèmes de réfrigération français, les opérateurs ont utilisé l’outil de scan FOFA. Cet outil est habituellement utilisé par le mode opératoire d’attaque dans les différentes actions qu’il mène.
Relais de l’attaque sur l’organe de propagande CyberbanNews
La cyberattaque ciblant les contrôleurs de réfrigération a été relayée sur l’organe de propagande CyberbanNews, associé à l’unité Shahid Kaveh, dès le 13 octobre 2026. Enfin, des traces d’utilisation du farsi ont été retrouvées dans l’infrastructure d’attaque.
Selon le parquet, les attaquants ont pris le contrôle des équipements à distance, via leurs interfaces web. Ils ont lancé des cycles de dégivrage anormaux, à durée illimitée. Ils ont aussi désactivé les alertes des sondes censées se déclencher au-delà d'une certaine température. Le parquet précise que les contrôleurs visés sont des marques Danfoss et Dixell.
Association de malfaiteurs en vue de préparer un crime
L’enquête est confiée en co-saisine à l’Office anti-cybercriminalité (OFAC) et à la Direction générale de la sécurité intérieure (DGSI). Les investigations se poursuivent sous la conduite des juges d’instruction co-saisis.
Le parquet de Paris ouvre une information judiciaire pour atteintes frauduleuses à un système de traitement automatisé de données et dégradations par un moyen dangereux, en bande organisée, aggravées par le but de servir une puissance étrangère, en l’espèce l’Iran, ainsi que pour participation à une association de malfaiteurs en vue de préparer un crime.